
Phishing YouTube cada vez más sofisticado: el falso derecho de autor que puede robar cuentas de Google y canal
No es YouTube para los usuarios de estafa: es exactamente lo contrario. Una campaña de phishing está golpeando a creadores, empresas y gestores de canales usando quejas de copyright falsas, páginas que imitan herramientas oficiales e incluso servicios de redirección reales conectados a YouTube y Google.
Los ataques cibernéticos contra los canales de YouTube son cada vez más creíbles y sofisticados. Ya no se limitan a correos mal escritos o páginas abiertamente falsas: hoy aquellos que intentan robar una cuenta pueden construir un camino capaz de mezclar servicios auténticos, gráficos profesionales y falsos procedimientos de seguridad.
Esto es lo que hemos verificado directamente en las últimas horas a través de un correo electrónico que simulaba un concurso por violación de derechos de autor.
El mensaje no era de YouTube.
El correo fue enviado por:
Quentin Carmichael
Decidimos publicar la dirección utilizada en el ataque porque es un elemento concreto de la campaña de phishing recibida. Por supuesto, es posible que la caja haya sido creada específicamente, comprometida o utilizada fraudulentamente: desde el único remitente mostrado no es posible establecerla con certeza.

La estafa afecta a quién administra los canales de YouTube
El punto a aclarar inmediatamente es fundamental: YouTube es el objetivo indirecto del ataque junto con sus usuarios, no el autor de la estafa.
Los criminales intentan explotar la confianza que el creador, los periódicos, las empresas y los profesionales depositan en la plataforma.
El mecanismo es simple pero bien construido:
falso derecho de autor → miedo a perder el canal → página de apelación → acceso falso Google → posible robo de la cuenta.
Y es sólo el miedo de conseguir una huelga o perder la monetización para hacer efectivo este tipo de ataque.
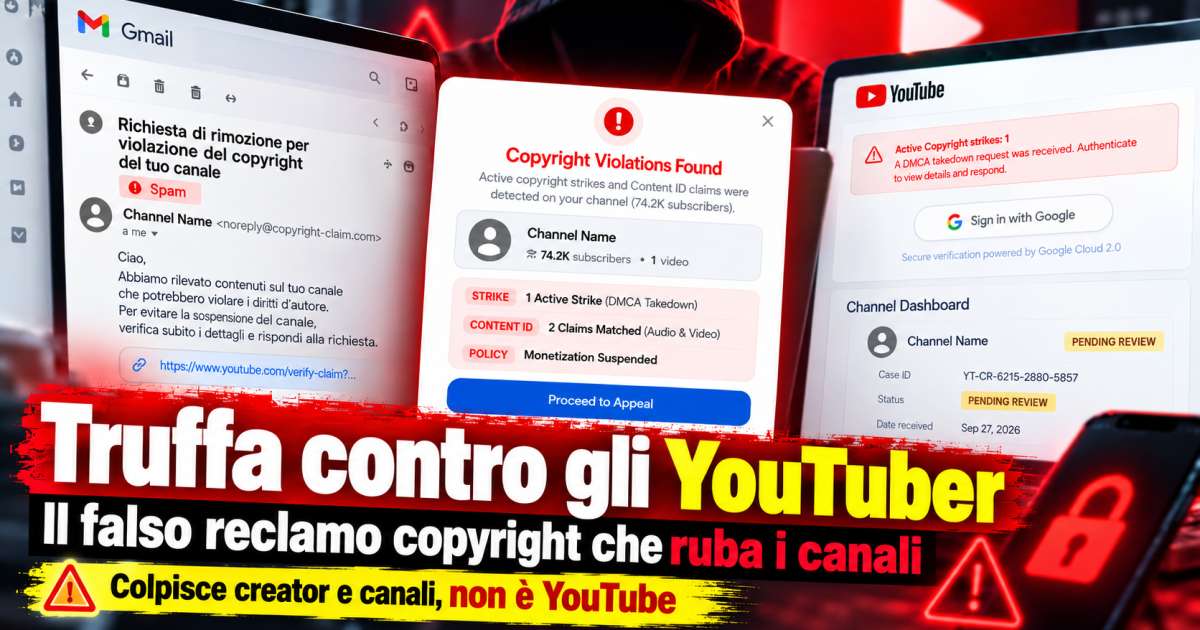
El correo que anuncia una violación falsa
El mensaje recibido tuvo como objeto:
“Alguien se sometió a solicitar su contenido compartido”o “Alguien envió una solicitud para el contenido que compartió”.
In the text, the sender claimed to cooperate with a company for a alleged channel reporting.
Se explicó que algunos instrumentos identificarían:
“proyectos publicados que muestran duplicación masiva no autorizada de contenidos multimedia”.
Luego viene el típico pasaje de phishing: la urgencia.
Se invita al destinatario a examinar inmediatamente el caso, con la amenaza de posibles consecuencias en el canal si no interviene dentro de unas pocas horas o dentro del día siguiente.
Presión psicológica es evidente: quién administra un canal importante podría hacer clic sin hacer más cheques.
El detalle más insidioso: el enlace comienza realmente desde YouTube
El elemento que hace este ataque particularmente interesante es el enlace insertado en el correo.
Un dominio desconocido no se muestra inmediatamente.
El enlace utiliza una estructura similar a esta:
https://www.youtube.com/redirect?q=share.google/XXXXXXXXXXXXXXX
Nos oscurecieron deliberadamente los personajes finales, reemplazándolos con algunos X, para evitar que el enlace esté conectado directamente al canal de destino.
La primera parte, sin embargo, es realmente rastreable youtube.com, de hecho, es el servicio que le permite compartir un enlace a través de Youtube, completamente legal y oficial. Por lo tanto, este ataque logra transmitir el intento utilizando sus propias herramientas realmente originales.
Aquí es donde nace el engaño.
Una persona usada para comprobar rápidamente los enlaces podría ver el dominio de YouTube y pensar que el mensaje es auténtico.
De hecho, el enlace simplemente sirve para llevar al usuario a otro lugar.
También un servicio de Google se explota en el camino
Después de la redireccion de YouTube, una dirección como:
share.google/XXXXXXXXXXXXXXX
Incluso en este caso hemos oscurecido la parte final. Esta parte también es atribuible a Google y en Youtube, es un componente utilizado para compartir enlaces utilizando el servicio de Google. Una vez más el ataque es “vivido” de verdad.
El hecho de que en el camino hay servicios reales conectados a Google y YouTube hace que la estafa sea mucho más creíble.
Pero es necesario distinguir una cosa fundamental:
el uso de un servicio legítimo como paso intermedio no significa que Google o YouTube estén involucrados en el ataque.
Es el estafador que explota herramientas legales para dar mayor credibilidad al camino.
Y esta es la característica más peligrosa de este tipo de phishing.
La pantalla falsa de huelgas de copyright
Una vez superados los redireccionamientos, el usuario se lleva a una página que simula un control de canal.
Los gráficos muestran supuestos problemas tales como:
- 1 huelga activa;
- 2 Claims Matched;
- Monetization Suspended.
Un botón como:
“Proceded to Appeal”
o “Proceder con la apelación”.
La página está construida para parecer creíble a los ojos de aquellos que usan YouTube diariamente.
Hay referencias a DMCA, ID de contenido, monetización y estado de canal.
Pero todo esto no pertenece al panel oficial de YouTube.
El falso inicio de Google es el paso más peligroso
Después de hacer clic en el botón de acción, aparece una segunda pantalla.
An alleged Canal Dashboard, con información inventada sobre:
- número de prácticas;
- estado de disputa;
- presunto reclamante;
- fecha de presentación.
Para ver todos los detalles, pulse:
“Regístrate con Google”.
Es en este punto que la estafa puede llegar a ser realmente peligrosa. Donde no vuelvas. Y este es el punto en el que el ataque revela su naturaleza como si fuera un verdadero servicio de Google es muy probable que ya estaría conectado y la Inscripción no sería necesario, o los datos de acceso ya estarían disponibles, pero como es un sistema torcido tiene la necesidad de ser autorizado de nuevo y por lo tanto es en esta etapa que carpas nuestros datos utilizando para "tomar" su canal o peor cuenta.
Si coloca sus credenciales de Google en una página controlada por terceros, puede entregar el nombre de usuario y la contraseña para atacar a los autores.
En el caso de una cuenta vinculada a YouTube, las consecuencias pueden ser muy graves.
Un atacante puede intentar obtener acceso:
- a la cuenta de Google;
- al correo Gmail;
- a los servicios conexos;
- al canal de YouTube;
- a herramientas de gestión y monetización.
El dominio malicioso detectado
En el caso analizado, el camino finalmente condujo a este dominio:
https://dmca-confirmation.xxx/ (xxx no es real para evitar que alguien haga clic en el sitio web malicioso)
y páginas del tipo:
https://dmca-confirmation.xxx/appeal/ (xxx no es real para evitar que alguien haga clic en el sitio web malicioso)
Este es el dominio que acogió el procedimiento falso.
Por consiguiente, la cadena del ataque puede resumirse de la siguiente manera:
email phishing → redireccion YouTube → Google servicio → sitio externo → falso derecho de autor → falso acceso de Google.
Es una estructura particularmente eficaz porque los primeros pasos pueden parecer absolutamente legítimos.
El hecho de que YouTube no signifique que el enlace sea seguro
Este es un principio importante.
Revisar sólo el comienzo de una dirección web ya no es suficiente.
Un enlace puede comenzar desde:
youtube.com
y terminar en un sitio completamente diferente.
Lo mismo puede ocurrir utilizando sistemas de intercambio o redirección pertenecientes a servicios conocidos.
Por lo tanto, el control debe centrarse en destino final.
Y es importante saber que tanto Google como Youtube son víctimas de la estafa y no son responsables de este tipo de ataque. Tanto el Youtuber adjunto como ambos servicios son una mala parte.
Hemos reportado la campaña
En nuestro caso no se han introducido credenciales.
The message was reported as phishing and the site was reported to the competent services.
The case was also brought to the attention of the authorities.
Lo que preocupa es la creciente calidad de estas campañas.
No necesariamente hablamos de correos electrónicos gruesos.
Hoy un intento de phishing puede tener:
- un texto creíble;
- gráficos profesionales;
- nombres técnicos correctos;
- verdadera infraestructura de redireccionamiento;
- páginas que imitan servicios bien conocidos.
Inteligencia artificial y nuevas estafas
No tenemos elementos para afirmar que este ataque específico se ha realizado utilizando herramientas de inteligencia artificial.
Sin embargo, es evidente que AI puede reducir enormemente el trabajo necesario para crear campañas fidedignas de phishing, precisamente porque puede sugerir el uso imperativo de servicios legales y oficiales.
Se puede utilizar para producir mejores textos, traducciones más naturales, interfaces gráficas convincentes y código necesario para reproducir la apariencia de plataformas conocidas.
Eso significa incluso menos sofisticados intentos de estafa desde el punto de vista técnico pueden aparecer cada vez más profesionales.
Cómo protegerse de una falsa queja de YouTube
La regla principal es muy simple:
nunca verifique una huelga de copyright a partir de un enlace recibido a través de un correo electrónico sospechoso. También si hay un informe que esto siempre viene de cuentas oficiales de Youtube o Google que tienen garrapata azul típicamente en sus buzones de correo, y también sólo comprobar en su panel de control de YouTube si hay problemas en curso.
Si un mensaje viene sobre una violación, una huelga, una suspensión de la monetización o el cierre del canal, es mejor cerrar el correo electrónico y acceder directamente a YouTube Studio.
No a través del enlace recibido.
Yo mismo abro el sitio web oficial.
Si el concurso es real, será posible verificarlo directamente de las herramientas oficiales vinculadas a su cuenta.
El objetivo real es creadores (y tal vez incluso cuentas de Google)
Esto no es una estafa de "Youtube".
Es una estafa contra quién utiliza YouTube.
Contra creadores, empresas, editores y administradores de canales que pueden tener años de contenido, miles de miembros y una actividad económica construida alrededor de la plataforma.
Y es precisamente este valor hacer que las cuentas sean atractivas.
Cuanto más importante es un canal, mayor es la presión psicológica generada por una comunicación falsa anunciando huelgas, problemas de copyright o suspensiones.
La lección de esta historia es simple:
incluso cuando el primer enlace parece pertenecer a un servicio conocido, siempre debe comprobar dónde conduce realmente.
Porque hoy el phishing ya no está tratando de imitar YouTube.
Puedes intentarlo explotar las mismas herramientas legítimas de YouTube y Google para golpear usuarios que confían en esas plataformas.
Afortunadamente, este incidente en particular terminó positivamente: de hecho, el Youtuber que reportó la historia entendió en el tiempo que fue un intento de estafa y bloqueó inmediatamente todo.
 Crónicas de Campania
Truffles to the elderly, the call of the Carabinieri to the family: «Una llamada telefónica extra salva a tus seres queridos»
En las últimas semanas del año, con ciudades vaciadas para vacaciones de verano y la ola de calor que no da..


Lascia un commento